

Домены и HTTPS
Направить домен на сервер, добавить его проекту и получить сертификат без ручных действий.
После этой страницы проект будет открываться по вашему домену с HTTPS. Сертификат выпускает и продлевает агент на вашем сервере через Let's Encrypt.
Что нужно до начала
Если у сервера нет публичного адреса, читайте туннель за NAT: там домен подключается записью CNAME.
Шаги
- У регистратора домена создайте запись
Aс адресом вашего сервера. Дляwwwсоздайте вторую записьAилиCNAMEна основной домен. Если у сервера есть IPv6, добавьте иAAAA.
- Дождитесь, пока запись заработает. Проверить можно с любого компьютера:
Команда должна вернуть адрес сервера. Обычно это минуты, у некоторых регистраторов до нескольких часов.
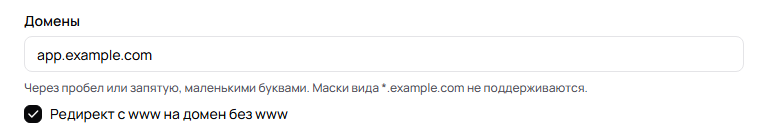
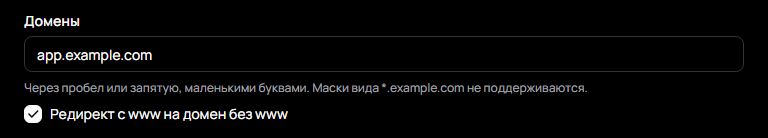
- В панели откройте проект, вкладка «Настройки», поле «Домены». Несколько доменов пишутся через пробел или запятую. Отметьте «Редирект с www на домен без www», если нужен переход с
www.на основной адрес. Нажмите «Сохранить и задеплоить».
- Агент обновит прокси и выпустит сертификат. Обычно это меньше минуты после того, как DNS указывает на сервер.
То же самое в nolay.toml:
Что важно знать
- Маски вида
*.example.comне поддерживаются: каждый поддомен указывается отдельно. - Домены пишутся в нижнем регистре.
- HTTP сам перенаправляется на HTTPS кодом 308. Отключается полем
protection.https_redirect. - Сертификаты лежат на сервере в
/var/lib/nolay/caddyи переживают переустановку агента. - Let's Encrypt ограничивает число неудачных попыток на домен в час. Если сертификат не выпустился, сначала исправьте DNS, потом сохраняйте снова.
Проверить
В ответе строка HTTP/2 200 или код вашего приложения. Журнал выпуска сертификата на сервере:
Успешный выпуск это строка certificate obtained successfully.
Если не получилось
Что дальше
Задайте секреты и настройте защиту домена полями [protection].